Webサイトの運営担当者は、重大なセキュリティ上の問題が突然公表されたとき、何から手を付ければよいのか。自社サイトへの影響を調べるべきか、サーバー会社に問い合わせるべきか。それとも、直ちにサービスを停止する必要があるのだろうか。
2026年10月21日、Webシステムの開発に広く使われるプログラミング言語「PHP」で、深刻な脆弱性2件の修正版が公開された。政府機関や民間企業が注意を呼びかけ、国内外のWebサービスでは予防的な停止や緊急メンテナンスが相次いだ。さらに、公式発表前から攻撃の兆候が観測され、発表後には攻撃試行が急増したことも報告されている。
今回の問題は、PHPの技術的な欠陥だけでなく、企業が自社のWebサイトをどこまで把握し、緊急時に誰が対応するのかという管理体制の課題も浮き彫りにした。
深刻度9.2の脆弱性、公式発表前から攻撃の兆候
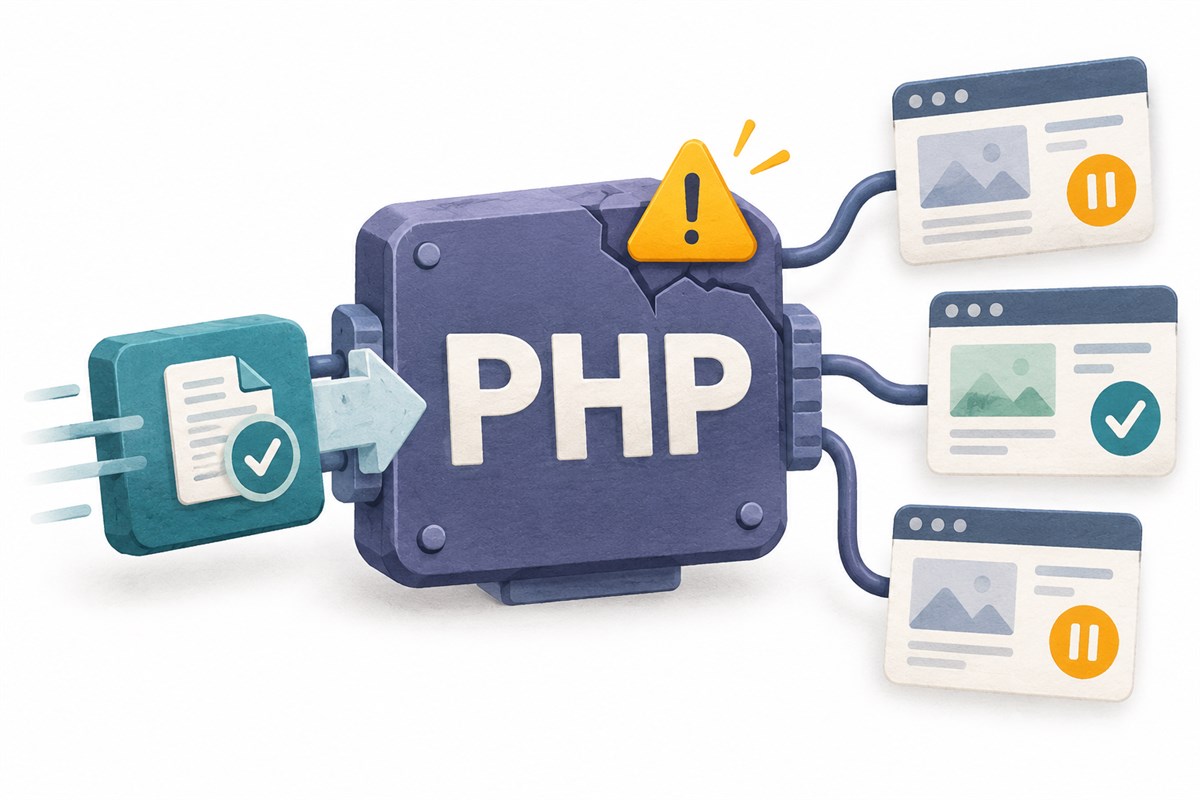
PHP開発チームが公表したのは「CVE-2026-109618」と「CVE-2026-109619」の2件。いずれも共通脆弱性評価システム「CVSS」のバージョン4.0で、深刻度は10点満点中9.2と評価されている。条件が成立すると、攻撃者が認証なしでサーバー上のプログラムを実行でき、サイト改ざんや情報窃取につながる恐れがある。
修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35の4系列で公開された。ただし、古いPHPでもホスティング事業者などが修正を独自に取り込む「バックポート」を実施している場合があり、バージョン番号だけで安全性を判断することはできない。
米Amazon Web Services(AWS)の脅威インテリジェンス部門は、公式発表より4日早い10月17日に、攻撃観測用システムで今回の脆弱性を悪用しようとする通信を検知したと報告した。
米Cloudflareも攻撃通信を確認し、発表前からWAF(Web Application Firewall)の防御ルールを適用した。同社CEOの公表データをReutersが伝えたところによると、攻撃試行は発表前10時間の数千件から、発表後45分で数万件、2時間で数十万件に増え、その後は数百万件に達したという。
これらは攻撃試行の観測結果であり、実際の侵入成功件数ではない。ただし、修正版の適用だけでなく、それ以前に不正アクセスがなかったかを調べる必要性を示している。
国内でもサイト停止、対応は事業者ごとに異なる
国内では財務省が公式サイトの一部を停止し、さくらインターネットも緊急メンテナンスを実施した。GMOペパボのロリポップ!は修正版適用後に顧客サイトの再開を発表した一方、NTTPCコミュニケーションズのWebARENAでは、SuiteX/SuiteSの一部環境で、10月23日もWebサービスの停止が続いている。
シックス・アパートはMovable Typeクラウド版の全顧客環境で対策完了を発表したが、利用者が自ら管理するソフトウェア版などは別途対応が必要となる。
こうした停止は予防措置であり、必ずしもサイバー攻撃による被害を意味しない。同じPHPの脆弱性でも、サービス提供元が自動的に修正する場合と、利用者自身が更新する場合があることに注意が必要だ。
Webサイト担当者が確認すべき5つのこと
重大な脆弱性が公表されても、専門技術者ではない担当者が、いきなりサーバー設定を変更する必要はない。十分な確認をせずPHPを更新すると、サイトや業務システムが動作しなくなる可能性がある。まずは影響範囲と対応責任者を明確にしたい。
第一に、自社サイトのPHP利用状況を確認する。 コーポレートサイト、会員サービス、採用サイト、社内システムなど、同じ企業でも技術構成は異なる。WordPressなら管理画面の「ツール」から「サイトヘルス」を開き、「情報」の「サーバー」でPHPのバージョンを確認できる。
第二に、一次情報を確認する。 PHP公式、IPA(情報処理推進機構)、JPCERT/CCの注意喚起を優先し、影響するバージョンや修正版、攻撃成立条件を把握する。SNSの未確認情報や独自の回避策を安易に採用しないことも重要だ。
第三に、保守会社やサーバー事業者へ問い合わせる。 自社の契約環境が影響を受けるか、修正は適用済みか、利用者側の作業が必要かを確認する。更新後の動作確認や不審なアクセスの調査を誰が担当するかも明確にしたい。
第四に、修正版の適用と動作確認を行う。 自社管理のサーバーでは、バックアップや復旧手段を確認してから管理者が更新する。必要な再起動や再デプロイを実施し、ログイン、問い合わせフォーム、決済、API連携などの正常動作を確かめる。
第五に、過去の侵害の可能性を調べる。 AWSが10月17日からの攻撃試行を観測したことを踏まえ、少なくとも同日以降のアクセスログなどを点検したい。調査期間は環境に応じて判断し、不審な通信やファイル改変が見つかった場合は専門家による調査も検討する。
WordPressやLaravelも対象、更新できない場合は
今回の脆弱性はPHP本体の問題であり、WordPressやLaravel自体に新たな欠陥が見つかったという意味ではない。WordPress公式も、本体の特別な更新ではなく、PHP実行環境の修正が必要だと説明している。PHPを基盤とするLaravelも、影響するバージョンを使用していれば対応が必要となる。
一方、RubyなどPHP以外の言語で構築されたサイトは、PHP固有の脆弱性による直接的な影響を基本的には受けない。ただし、周辺の管理ツールなどでPHPを利用している可能性はある。
古いPHPや互換性の問題で修正版を適用できない場合は、保守会社と相談し、修正済みパッケージの有無を確認する。対応できなければアクセス制限や機能停止、必要に応じてサイトの一時公開停止を検討する。WAFも追加的な防御にはなるが、修正版の適用に代わるものではない。
自社のWebサイトを誰が管理しているか
今回の問題が浮き彫りにしたのは、企業のWebサイトが必ずしも一元管理されていないという課題だ。ニュースサイトはRuby、会員サービスはLaravel、コーポレートサイトはWordPressといったように、同じ企業でも利用技術や開発会社、保守契約が異なることは珍しくない。
緊急時に管理者を探すところから始めていては、迅速な対応は難しい。平時からサイトのURL、利用技術、サーバー事業者、保守責任者、緊急連絡先を一覧化し、誰が情報を集め、修正を適用し、サービス再開を判断するのかを決めておく必要がある。
また、パッチ適用後もサイト表示だけでなく、管理機能やアクセス解析などの業務への影響を確認したい。今回も、サービス再開後に一部機能の停止や計測データの欠損が残るケースがあった。
重大な脆弱性への対応は、修正版が公開されてから始まるものではない。Web担当者に求められるのは、すべての技術を理解することではなく、信頼できる情報を集め、自社への影響を判断し、適切な担当者につないで対策の完了まで確認することだ。
自社がどのようなWebサイトを運営し、誰がその安全性を管理しているのか。日頃からそれを把握しておくことが、次の緊急事態への最も基本的な備えとなる。
参照情報
- PHP開発チーム「Security advisory: Critical remote code execution vulnerabilities, update now」(2026-10-21)
- PHP開発チーム「Upcoming Critical PHP Security Release」(2026-10-20)
- AWS Security Blog「Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot」(2026-10-21)
- Cloudflare「Cloudflare deploys protections against php2shell vulnerability」(2026-10-21)
- Reuters(MarketScreener掲載)「Millions of hacking attempts as companies, governments rush to patch PHP flaws」(2026-10-22)
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026-10-21)
- JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026-10-22)
- 財務省「PHPの脆弱性対応に伴うWebサイト・一部コンテンツの公開再開について」(2026-10-22)
- さくらインターネット「PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)への対応状況について」(2026-10-22更新)
- さくらのクラウド「データベース アプライアンスにおける一部機能の提供停止のお知らせ」(2026-10-21)
- GMOペパボ/ロリポップ!「PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告」(2026-10-22)
- NTTPCコミュニケーションズ/WebARENA「[2026/10/21]【SuiteX】 PHPの脆弱性に伴うWebサービスおよび契約管理画面の一部停止について(2026/10/23更新)」(2026-10-21(更新履歴:2026-10-23 18:07))
- シックス・アパート「[重要] PHP における脆弱性(CVE-2026-109618, CVE-2026-109619)への対応について」(2026-10-22)
- GMOペパボ/カラーミーショップ「【重要】復旧済み|PHPセキュリティ対応に伴うサービス一時停止のお知らせ」(2026-10-21(2026-10-22更新))
- WordPress.org「Critical PHP Security Release」(2026-10-21)
- Laravel「PHP critical vulnerability response updates」(2026-10-21(2026-10-23 08:31 UTC更新))